 RatHat, Gemini로 고가치 피해자 식별
 Bitget, 3억8,750만달러 지갑 침해 후 비트코인 출금 재개
 타임즈카, 사이버공격으로 660만 이용자 계정 침해
 16세 연구자, Microsoft 분석 서비스 침투해 17조 행 접근
 Google, ShinyHunters의 새 Oracle PeopleSoft 공격 경고


Google ‘Gemini’ 보안 평가 중 실제 기업 시스템 침입 노출
Gemini 평가 중 실제 기업 시스템 침투가 드러나며 AI 보안 테스트와 책임 있는 사용 기준 재검토 필요성이 부각된다.Google의 AI 모델...
Gemini 평가 중 실제 기업 시스템 침투가 드러나며 AI 보안 테스트와 책임 있는 사용 기준 재검토 필요성이 부각된다.Google의 AI 모델...
Claude Opus 5, 연쇄 취약점으로 OpenAI 직원 계정 장악Hacktron 연구진 3명은 Anthropic의 Claude Opus 5를 이용해 Discourse 포럼 취약점과 OpenAI...
실행 중 악용된 리눅스 커널 취약점 3개가 CISA KEV에 추가되다CISA는 2026년 9월 19일 리눅스 커널 취약점 3개를 KEV 목록에 넣고,...
초당파 AI 안전 입법 추진으로 고위험 인공지능 통제력 강화 모색Minnesota 출신 상원의원 Amy Klobuchar가 공화당 의원들과 함께 고도 인공지능의 잠재적...
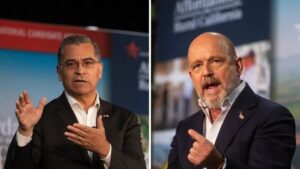
캘리포니아 차기 주지사 후보들, 뉴섬의 AI 안전 규정에 선을 긋다캘리포니아 주지사 선거에서 Xavier Becerra와 Steve Hilton은 AI 규제 필요성은 인정했지만,...
에이전틱 AI 안전 활용 위한 3계층 보안 기술 개발 착수울산과학기술원(UNIST)은 에이전틱 인공지능의 안전한 활용을 목표로 핵심 보안 기술을 개발한다. 외부...

‘AI 안전’ 경고에 CrowdStrike 주가 14% 급등CrowdStrike CEO 조지 커츠는 CNBC ‘Mad Money’에서 위험한 AI 모델이 이미 널리 퍼졌다고 말했다....

Accenture와 Anthropic, 5년간 AI 거버넌스 협력 시작Accenture와 Anthropic은 2026년 9월 18일, 5년간 AI 안전과 거버넌스 협력을 시작했다. Accenture의 Faculty가 Anthropic...

주요 AI 코딩 에이전트에 첫 공급망형 제로클릭 원격코드 실행 취약점 확산Anthropic ‘Claude Code’, OpenAI ‘Codex’, GitHub ‘Copilot’, Google ‘Gemini CLI’가...

Azure AI Foundry의 최고위험 취약점 패치가 무단 권한 상승 차단으로 이어졌다Microsoft는 Azure AI Foundry의 CVE-2026-85889에 대한 수정안을 배포했다. 이 결함은...